
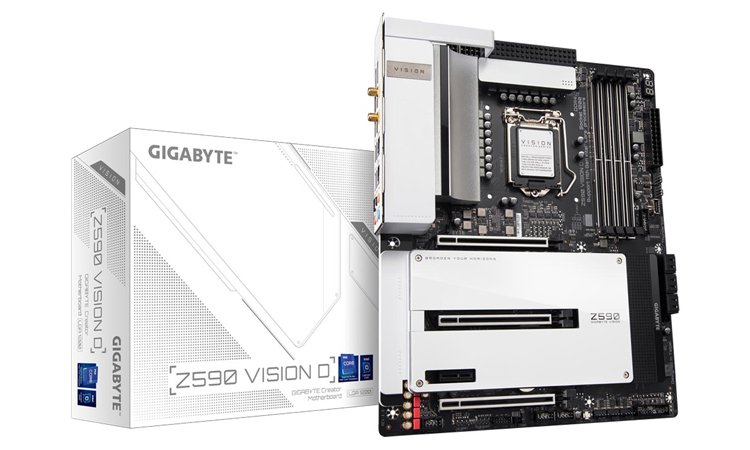
Ah les failles de sécurités, quel sujet passionnant. Cette fois-ci, c’est Gigabyte qui est sous le feu des projecteurs puisque plus de 240 de ses cartes mères seraient affectées par quatre failles de sévérités majeures (8,2 sur l’échelle CVSS !). Ces failles permettent l’installation de bootkits persistant en s’attaquant au System Management Interrupt et en injectant du code dans la System Management RAM. Évidemment, Gigabyte est au courant depuis le 12 juin, mais il a fallu que la presse commence à se mêler de cette histoire pour en entendre parler.
240 cartes mères Gigabyte souffrant de vulnérabilités sévères !
Pour la petite histoire, c’est l’entreprise de sécurité Binarly qui a dévoilé ces failles. Cette dernière a alerté CERT/CC le 15 avril tandis que Gigabyte est au courant du problème depuis le 12 juin. Nous sommes mi-juillet passé et nous apprenons la nouvelle que maintenant, après que des journalistes de Bleeping Computer se soient penchés sur le problème.
Quoi qu’il en soit, seules les cartes Intel de la marque sont impactées. Cela concerne les modèles à base de chipsets (accrochez-vous bien) : H110, Z170, H170, B150, Q170, Z270, H270, B250, Q270, Z370, B365, Z390, H310, B360, Q370, C246, Z490, H470, H410, W480, Z590, B560, H510 et Q570. En opposition, les modèles AMD ne semblent pas affectés !
Dans les grandes lignes, les failles CVE-2025-7029 à CVE-2025-7026 ciblent System Management Mode qui s’active avant la couche OS, ce qui rend les attaques indétectables par un antivirus ou un anti-malware par exemple. Idem si vous souhaitez réinstaller votre système d’exploitation, cela sera sans effet. Ainsi, avec les privilèges d’administrateur, l’attaquant peut injecter du code dans la mémoire SMRAM (System Management RAM) localement ou à distance, à condition que l’attaquant bénéficie des droits nécessaires.
Il est donc fortement recommandé de mettre à jour son bios à jour afin de corriger ces failles. Par la suite, il est aussi recommandé d’activer le Secure Boot tandis que vous pouvez utiliser l’utilitaire d’analyse de Binarly pour vous assurer qu’aucun code/malware n’est présent après mise à jour. Raison de plus pour mettre régulièrement son BIOS à jour, cela permet de se couvrir de ce genre de faille.